 NEWS
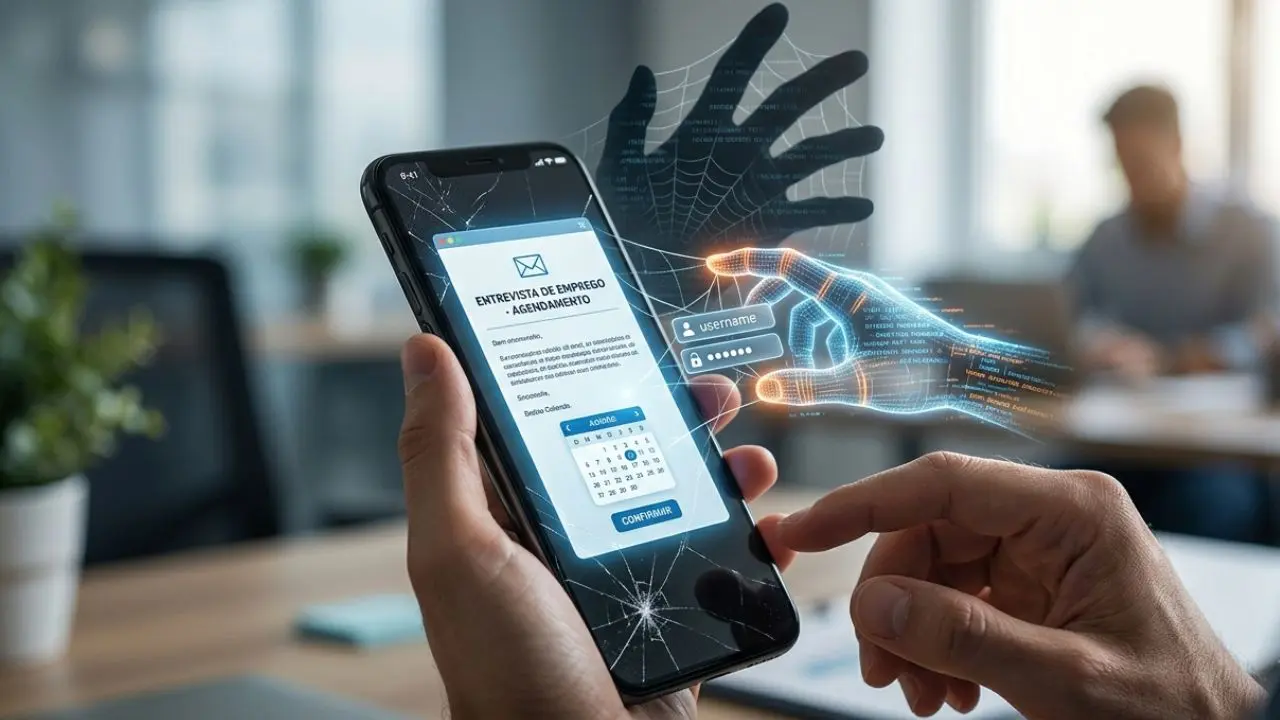
Uma nova e altamente sofisticada campanha de phishing está transformando uma etapa corriqueira para quem busca recolocação profissional — o agendamento de uma entrevista de emprego — em uma perigosa armadilha digital. Batizada de RecruitTrap, a operação utiliza falsas oportunidades de trabalho, portais de agendamento clonados e telas de autenticação falsas com o objetivo de roubar credenciais corporativas de funcionários.
A dimensão do ataque impressiona especialistas em cibersegurança. Em um período de apenas dois meses, pesquisadores da empresa CTM360 identificaram mais de 3.000 URLs maliciosas vinculadas à campanha, afetando a imagem e simulando processos seletivos de mais de 50 grandes organizações globais.
Como Funciona a Engenharia Social do RecruitTrap
Diferente de golpes tradicionais que utilizam mensagens genéricas e repletas de erros gramaticais, o RecruitTrap destaca-se pelo nível extremo de preparação e pela manipulação psicológica do alvo.
- Abordagem Direta e Convincente: Os criminosos analisam informações públicas em redes profissionais (como o LinkedIn) para abordar a vítima com uma proposta aderente ao seu perfil.
- Jornada de Recrutamento Completa: A vítima é convidada a acessar um portal para escolher a data e o horário da suposta entrevista. Em vez de pedir senhas logo de início, o golpe recria todas as etapas esperadas de um processo seletivo real, o que reduz drasticamente a desconfiança da pessoa.
- A Captura das Senhas: Na etapa final, antes de confirmar o agendamento ou o acesso à sala de reunião virtual, o sistema exige uma "autenticação de identidade", momento em que os dados são roubados.
A Técnica Browser-in-the-Browser: Como a Janela Falsa Engana o Usuário
Um dos aspectos técnicos mais avançados da campanha é o uso da tecnologia Browser-in-the-Browser (BitB).
No computador, quando o usuário clica para fazer login, a página maliciosa não redireciona o usuário para outro site. Em vez disso, ela desenha, dentro da própria página web, um elemento visual que simula perfeitamente uma janela pop-up do navegador (incluindo barras de endereço falsas, ícones de cadeado de segurança e botões de fechar).
Para a vítima, parece que o Google, a Microsoft ou outro provedor confiável está solicitando o login de forma legítima. Na prática, toda aquela interface é controlada pelos criminosos em tempo real. A ferramenta é tão avançada que consegue, inclusive, intermediar solicitações de Autenticação Multifator (MFA), capturando o código temporário no momento em que a vítima o digita.
O Alvo Principal: Contas Empresariais
As investigações conduzidas pela empresa de segurança Zimperium revelaram que a RecruitTrap não está interessada em e-mails pessoais comuns. O kit de ferramentas utilizado pelos criminosos possui filtros programados para rejeitar domínios de e-mails gratuitos (como Gmail ou Yahoo), aceitando exclusivamente e-mails corporativos.
O objetivo estratégico vai muito além de comprometer a conta de uma única pessoa. Ao obter o e-mail e a senha de um funcionário — com foco frequente em áreas como Marketing e Comunicação —, os atacantes ganham uma porta de entrada para:
Invadir sistemas e redes internas da empresa;
Acessar documentos e aplicações armazenados na nuvem;
Ler e-mails confidenciais da organização;
Executar ataques de movimentação lateral para infectar outros computadores da rede interna.
Ameaça Redobrada nos Smartphones
Em análises recentes, a Zimperium descobriu que a campanha conta com um sistema de resposta adaptável para dispositivos móveis:
No Computador: O golpe exibe a janela falsa (BitB) simulando um pop-up.
No Celular: Como as telas de smartphones são menores, a janela falsa expande-se automaticamente para o modo de tela cheia.
Essa adaptação oculta elementos visuais do navegador do celular que poderiam alertar o usuário sobre a fraude. Como grande parte dos profissionais visualiza mensagens, redes sociais e e-mails de recrutamento diretamente pelo smartphone, a taxa de sucesso do golpe aumenta consideravelmente nos dispositivos móveis.
Marcas Famosas Usadas Como Isca
Os domínios mapeados pelos pesquisadores simulavam a identidade visual de gigantes dos setores de tecnologia, varejo, aviação, e-commerce e consultoria.
Nota Importante: As empresas cujos nomes aparecem nos golpes não sofreram invasões. Os criminosos apenas registram domínios externos parecidos com os originais — adicionando termos como careers, jobs, recruitment ou global ao nome da marca — para conferir um falso ar de legitimidade ao ataque.
Como se Proteger da RecruitTrap
Especialistas reforçam que a autenticação em duas etapas (MFA) é fundamental, mas não deve ser a única linha de defesa. É preciso adotar uma postura preventiva:
Valide a Oportunidade: Nunca avance em um processo seletivo sem antes conferir se a vaga está listada na seção "Trabalhe Conosco" do site oficial da empresa.
Analise o Endereço (URL): Antes de digitar qualquer senha, verifique o endereço na barra do navegador. Fique atento a palavras adicionais como empresa-jobs.com ou empresa-careers.net.
Separe Credenciais: Jamais utilize seu e-mail ou senha corporativa para se cadastrar em sites externos ou processos de contratação pessoais.
Cuidado no Celular: Ao acessar links de recrutamento pelo smartphone, dobre a atenção, pois a interface reduzida dificulta a identificação de páginas clonadas.
Notifique a Equipe de TI: Caso receba uma solicitação suspeita envolvendo sua conta de trabalho, avise imediatamente o setor de segurança da informação da sua empresa.